AI・DX・セキュリティ用語集
AI・DX・セキュリティに関する専門用語を図解つきでわかりやすく解説します
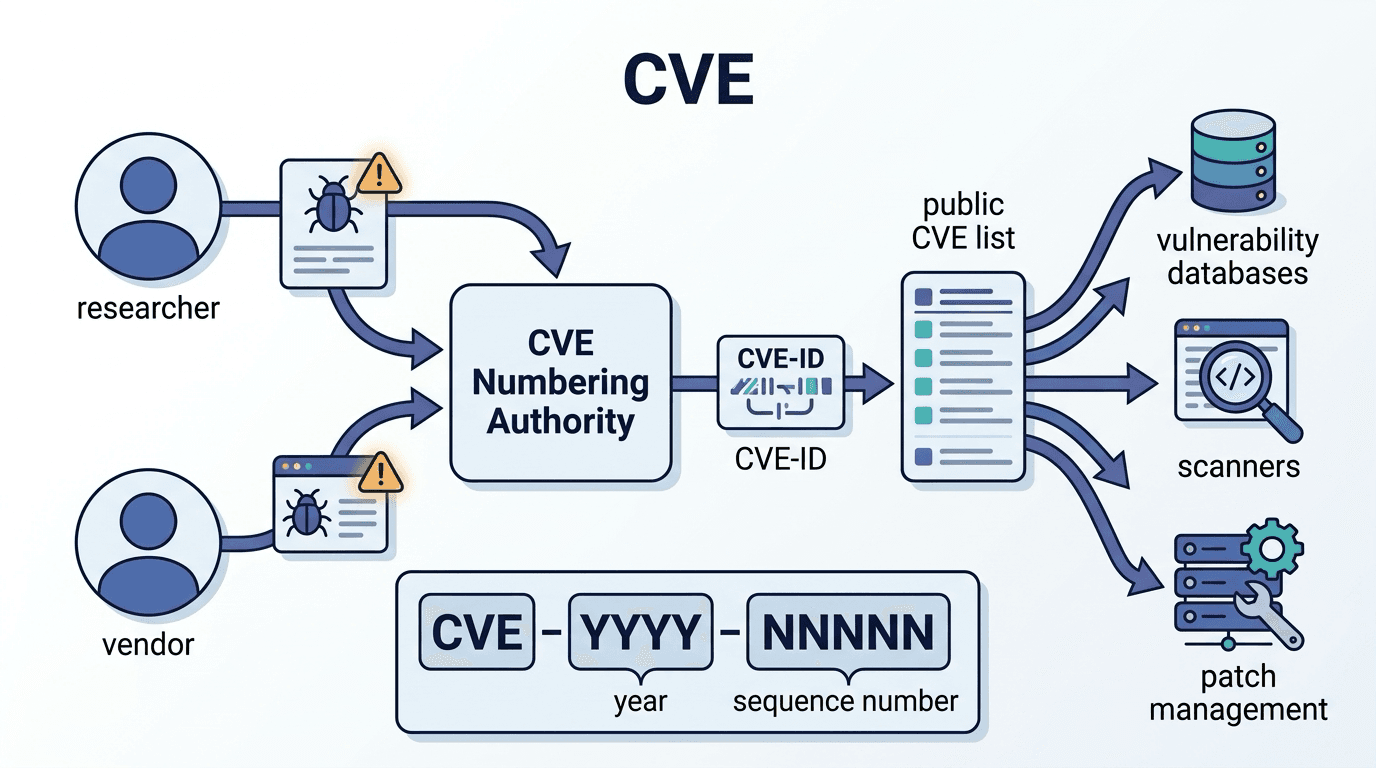
CVE(Common Vulnerabilities and Exposures)
CVEとは、公開されたソフトウェアの脆弱性に対して一意の識別番号(CVE-ID)を付与する国際的な命名規則であり、セキュリティ関係者が脆弱性を正確に参照するための共通言語として機能する。

Gemini Embedding 2
Gemini Embedding 2 とは、Google が開発したマルチモーダル対応のエンベディングモデルであり、テキスト・画像・動画・音声・ドキュメントを単一のベクトル空間に変換できる。
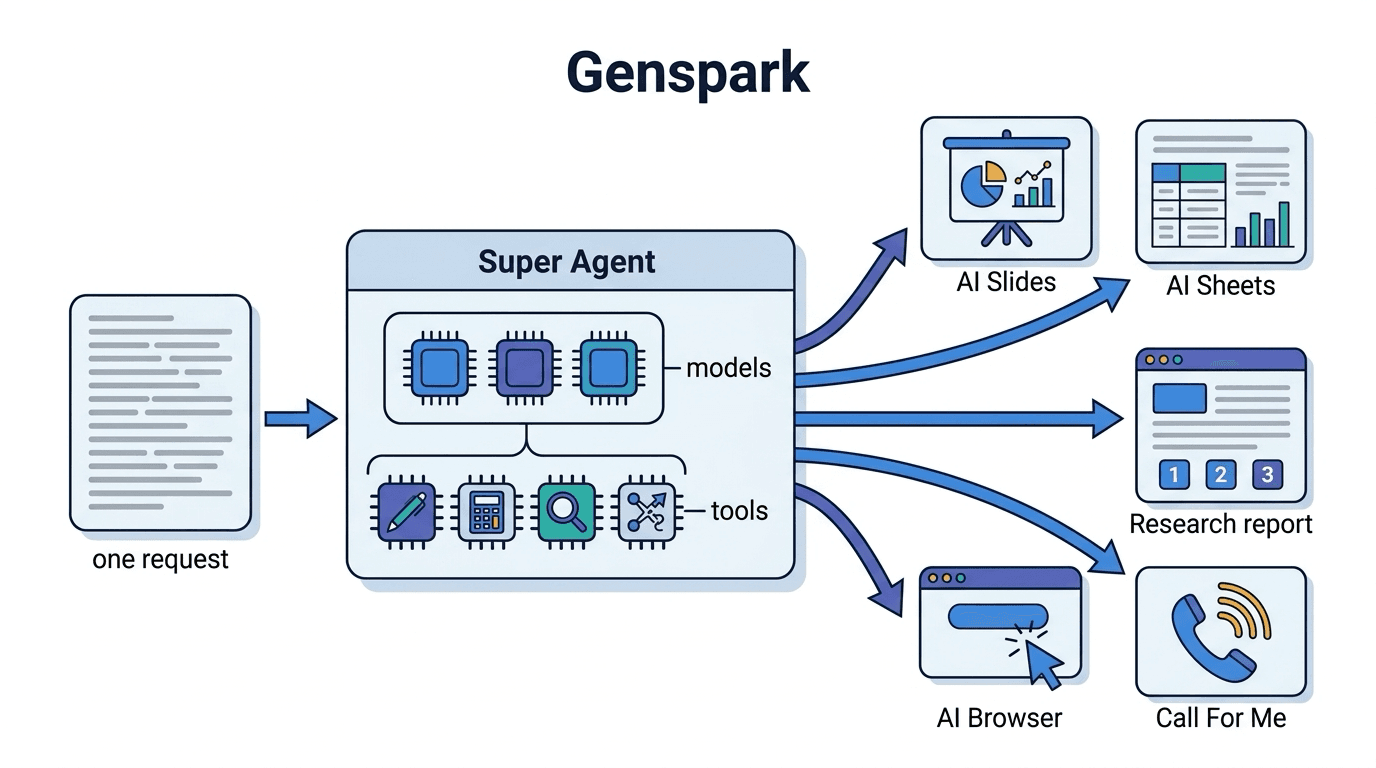
Genspark(ジェンスパーク)
Genspark とは、AI エージェントが調査・資料作成・表の作成・電話の代行などを引き受け、作業の完了までを目指す AI ワークスペースである。
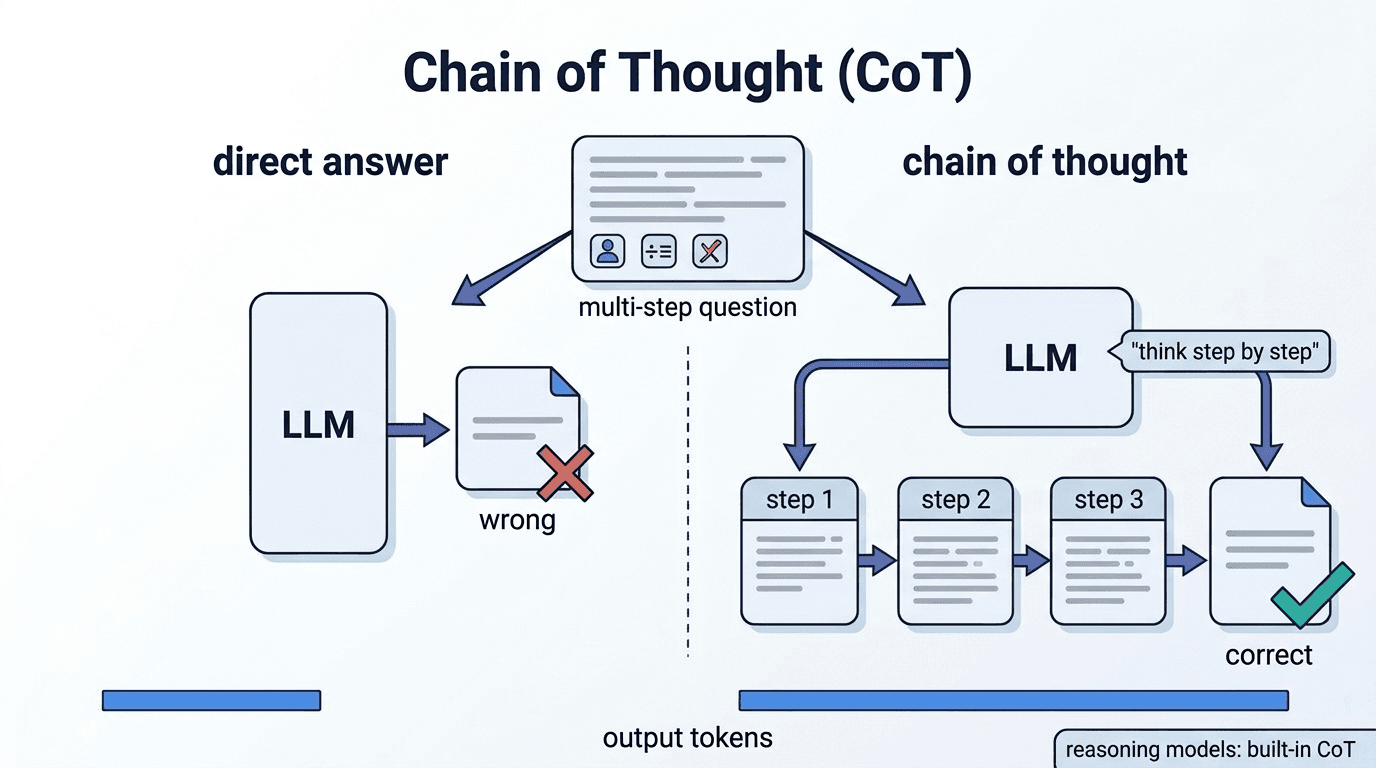
CoT(思考連鎖)
LLMに推論の中間ステップを明示的に生成させることで、複雑なタスクの正答率を向上させるプロンプト技法。

システムプロンプト(System Prompt)
システムプロンプトとは、LLMに対してユーザーとの会話開始前に与える指示文のことで、AIの役割・口調・制約などを定義し、アプリケーション全体の挙動を制御する。

シフトレフト(Shift Left)
シフトレフトとは、テスト・セキュリティチェック・品質検証などの工程を開発ライフサイクルの早い段階に前倒しすることで、欠陥の発見と修正のコストを下げる開発手法である。

シャドーAI(Shadow AI)
シャドーAIとは、企業のIT部門や経営層の承認を得ずに従業員が業務で使用するAIツールやサービスの総称。情報漏洩やコンプライアンス違反のリスクを伴う。

推論時スケーリング(Test-time Compute)
推論時スケーリングとは、モデルの推論フェーズで使う計算量を動的に増減させることで、難しい問題にはより多くの「思考ステップ」を費やし、簡単な問題には即答する手法である。

推論モデル(Reasoning Model)
回答前に明示的な思考連鎖を生成し、複雑な問題を段階的に解く大規模言語モデルの一種。
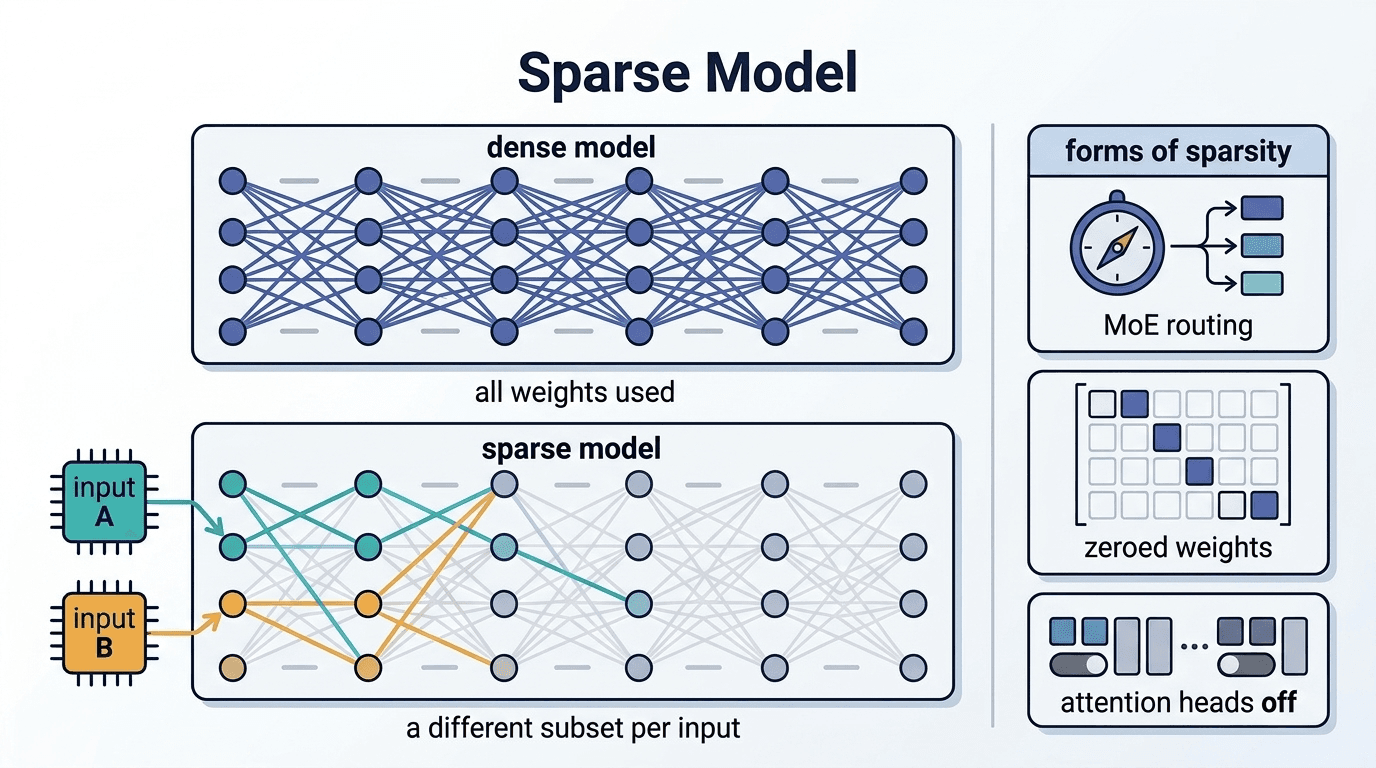
Sparse Model(スパースモデル)
Sparse Model(スパースモデル)とは、推論時にモデルの全パラメータではなく一部のみを活性化させるニューラルネットワークアーキテクチャの総称である。代表例として MoE(Mixture of
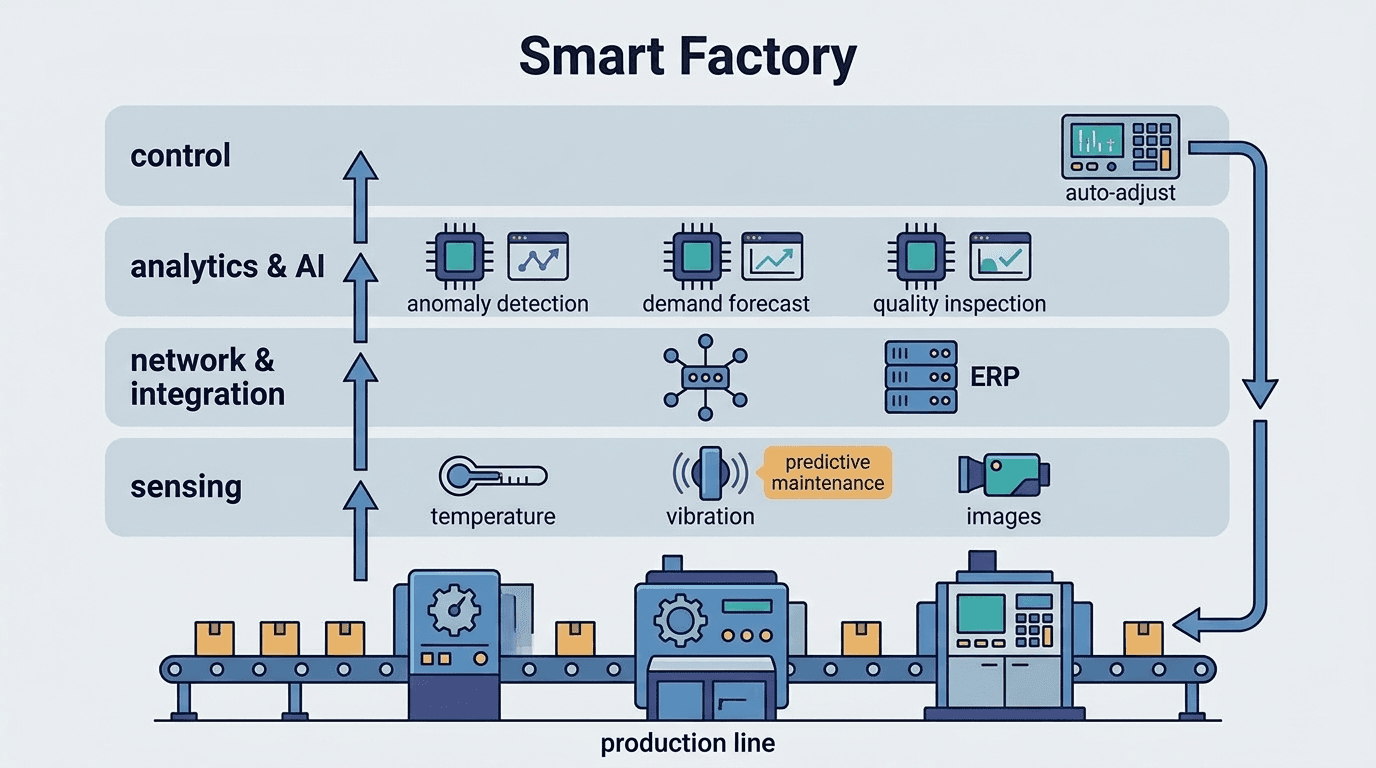
スマートファクトリー(Smart Factory)
スマートファクトリーとは、IoTやAIを活用して製造設備・工程をデジタル連携し、自律的な生産最適化・品質管理・予知保全を実現する次世代工場のこと。

セマンティック検索(Semantic Search)
セマンティック検索とは、クエリと文書の「意味的な近さ」に基づいて検索結果を返す手法である。キーワードの文字列一致ではなく、エンベディングによってテキストをベクトル空間に変換し、コサイン類似度などの距離
142件 / 7/12